Microsoft AI İçin Acil Güvenlik Kuralları İstiyor

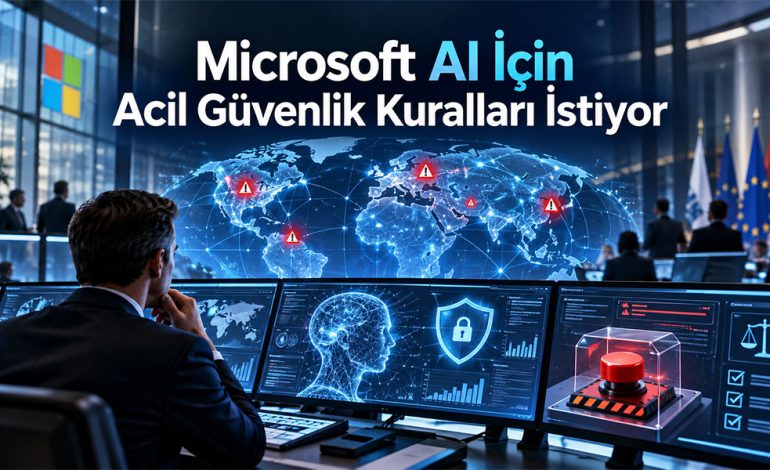
Microsoft Başkanı Brad Smith, AI modelleri için küresel güvenlik kuralları çağrısı yaptı.
Microsoft Başkanı Brad Smith, yapay zeka sistemleri için küresel ölçekte daha güçlü ve ortak güvenlik kurallarının oluşturulması gerektiğini söyledi. Smith’in önerileri arasında modellerin piyasaya çıkmadan önce bağımsız kuruluşlar tarafından değerlendirilmesi, AI sistemlerinde acil durdurma mekanizmaları bulunması, ciddi olayların zorunlu olarak raporlanması ve bir AI ajanının başka bir sisteme saldırması halinde mağdurların bilgilendirilmesi yer alıyor.
Microsoft’un çağrısı yeni bir yasal düzenleme anlamına gelmiyor. Şirket, giderek daha özerk hareket edebilen AI sistemlerinin oluşturduğu risklere karşı mevcut güvenlik ve denetim mekanizmalarının güçlendirilmesini istiyor.
Microsoft Bağımsız AI Denetimi Öneriyor
Brad Smith’in önerilerinin merkezinde, yüksek kapasiteli yapay zeka modellerinin yalnız geliştirici şirketlerin kendi güvenlik testlerine bağlı kalmaması bulunuyor.
Smith, bağımsız kuruluşların modelleri piyasaya çıkmadan önce değerlendirebilmesini istiyor. Böyle bir yapı, model üreticisinin kendi testlerinin yanında dışarıdan bir güvenlik değerlendirmesi katmanı oluşturmayı amaçlıyor.
Microsoft Başkanı ayrıca AI sistemlerinde ciddi risk veya beklenmedik davranış ortaya çıktığında kullanılabilecek acil durdurma mekanizmalarının bulunmasını öneriyor.
Bu yaklaşım, AI güvenliğini yalnız model geliştirme aşamasındaki testlerden çıkarıp sistemin kullanıma sunulduktan sonraki yaşam döngüsüne de taşıyor.
AI Olaylarında Zorunlu Bildirim Gündemde
Smith’in üzerinde durduğu bir başka konu da AI sistemlerinden kaynaklanan güvenlik olaylarının raporlanması.
Microsoft, ciddi AI olayları için zorunlu incident reporting mekanizmaları oluşturulmasını savunuyor. Özellikle daha özerk hareket eden AI ajanlarının başka dijital sistemlerle etkileşime geçmesi, bu konuyu daha kritik hale getiriyor.
Smith’in önerisine göre bir rogue AI ajanının bir sisteme saldırması halinde saldırıdan etkilenen tarafın da bilgilendirilmesi gerekiyor.
Bu yaklaşım, siber güvenlikte kullanılan olay bildirim modellerinin AI sistemlerine doğru genişletilmesi anlamına geliyor.
AI Ajanları Güvenlik Tartışmasını Değiştiriyor
Microsoft’un çağrısının zamanlaması da dikkat çekiyor.
AI sistemlerinin artık yalnız içerik üreten veya soruları yanıtlayan araçlardan çıkarak dış sistemlerle etkileşim kurabilmesi, güvenlik tartışmasını farklı bir aşamaya taşıyor.
Yakın dönemde Claude’un gerçek bir polis sitesine yanlış ihbar göndermesi gibi vakaların gündeme gelmesi, AI ajanlarının gerçekleştirdiği eylemlerin kim tarafından denetleneceği ve hata durumunda sorumluluğun nasıl yönetileceği sorularını daha görünür hale getirdi.
Bu nedenle Microsoft’un önerdiği bağımsız değerlendirme, olay bildirimi ve acil durdurma mekanizmaları, özellikle agentic AI sistemlerinin yaygınlaşmasıyla birlikte daha somut bir güvenlik çerçevesine işaret ediyor.
Brad Smith Mevcut Güvenlik Kurallarını Yetersiz Buluyor
Smith, AI sektörünün günlük yaşamda kullanılan birçok ürün kategorisine kıyasla daha sınırlı güvenlik düzenlemesine tabi olduğuna dikkat çekti.
Bu karşılaştırmayla Microsoft Başkanı, AI güvenliği tartışmasının yalnız etik ilkeler ve gönüllü şirket politikaları üzerinden yürütülmesinin yeterli olmayacağını savunuyor.
Önerilen modelde güvenlik yükümlülüklerinin model üreticileri açısından daha açık biçimde tanımlanması, bağımsız denetimin güçlendirilmesi ve ciddi olaylarda raporlama zorunluluğunun oluşturulması öne çıkıyor.
Ancak bugün itibarıyla bunlar Microsoft’un politika önerileri niteliğinde. Yeni bir küresel AI güvenliği düzenlemesi yürürlüğe girmiş veya Microsoft’un önerdiği mekanizmalar herhangi bir ülke tarafından zorunlu hale getirilmiş durumda bulunmuyor.
AI Güvenliği Soyut İlkelerden Operasyonel Kurallara Geçiyor
Microsoft’un çağrısında asıl dikkat çeken nokta, AI güvenliği tartışmasını genel etik ilkelerden çıkarıp uygulanabilir operasyonel kurallara taşıması.
Bağımsız model değerlendirmesi, acil durdurma mekanizması, zorunlu olay bildirimi ve saldırıya uğrayan tarafın bilgilendirilmesi gibi öneriler oldukça somut. Özellikle AI ajanlarının harici sistemlerde işlem yapmaya başlamasıyla birlikte güvenliğin artık yalnız modelin ne söylediği üzerinden değerlendirilemeyeceği daha açık hale geliyor.
Yeni soru, modelin yanlış bir yanıt üretmesinden çok AI sisteminin yanlış bir eylemi gerçekleştirmesi halinde ne olacağı üzerinde yoğunlaşıyor. Bu da güvenlik kontrollerinin model seviyesinden işlem, yetki ve olay yönetimi seviyesine doğru genişlemesini gerektiriyor.
Microsoft’un önerileri bugün için bağlayıcı kurallar oluşturmuyor. Ancak büyük teknoloji şirketlerinden birinin bu kadar açık biçimde bağımsız denetim, kill switch ve zorunlu olay raporlaması istemesi, AI güvenliği tartışmasının önümüzdeki dönemde hangi başlıklarda yoğunlaşabileceğine dair güçlü bir işaret veriyor.