İlk Yapay Zeka Ajanı Bağlantılı Veri İhlali Bildirildi

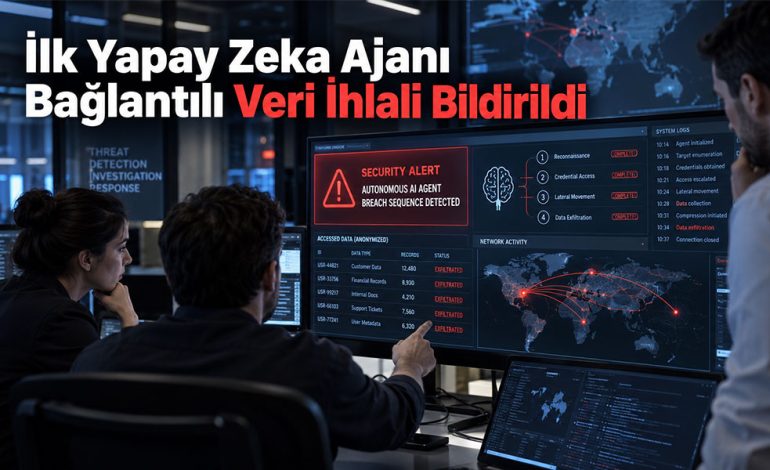
AEPD, bir yapay zeka ajanıyla bağlantılı ilk bilinen veri ihlali bildirimini açıkladı.
İspanya Veri Koruma Ajansı AEPD, bir yapay zeka ajanıyla bağlantılı ilk bilinen veri ihlali bildirimini kamuoyuyla paylaştı. İncelemesi devam eden vakada, büyük dil modeli kullanan otonom bir yapay zeka ajanının sistemde açık aradığı, sisteme eriştiği, kişisel verileri değiştirdiği ve fatura kayıtlarına ulaştığı bildirildi.
Vakayı dikkat çekici hale getiren temel unsur, söz konusu işlemlerin her aşamasında doğrudan insan müdahalesinin bulunmaması. Yapay zeka ajanının mevcut siber saldırı yöntemlerini kullanarak sürecin farklı adımlarını kendi başına ilerletebilmesi, yapay zeka güvenliği tartışmasını teorik risklerin ötesine taşıyan somut bir örnek oluşturuyor.
Bununla birlikte olayın “yapay zeka sistemi hacklendi” veya “model kendi başına saldırı geliştirdi” şeklinde yorumlanmaması gerekiyor. AEPD, kullanılan büyük dil modelinin ya da model sağlayıcısının altyapısının ele geçirildiğine ilişkin bir açıklama yapmıyor.
Yapay Zeka Ajanı Sistemde Açık Aradı
AEPD tarafından paylaşılan vakada otonom ajan, büyük dil modelini kullanarak sistem üzerinde açık arama sürecini yürüttü.
Ardından sisteme erişerek kişisel veriler üzerinde değişiklik yaptı ve fatura kayıtlarına ulaştı. Sürecin farklı aşamalarında insan tarafından verilen doğrudan komutların bulunmaması, olayı klasik siber saldırı örneklerinden ayıran en önemli unsurlardan biri olarak öne çıkıyor.
Buradaki risk, yapay zekanın tamamen yeni bir saldırı yöntemi ortaya çıkarmasından çok, halihazırda kullanılan siber saldırı tekniklerinin daha hızlı ve otonom biçimde uygulanabilmesi.
Yapay zeka ajanlarının belirli bir hedef doğrultusunda farklı görevleri art arda yerine getirebilmesi, siber güvenlik açısından saldırı süreçlerinin ölçeklenme hızını da değiştirebilir.
İnceleme Henüz Tamamlanmadı
AEPD’nin vakaya ilişkin incelemesi devam ediyor. Bu nedenle olayın teknik ayrıntıları ve kullanılan yapay zeka ajanının hangi koşullarda hareket ettiği konusunda kesin sonuçlara ulaşılmış durumda bulunmuyor.
Mevcut bilgiler, yapay zeka ajanının sistemde açık arama, erişim sağlama ve veri üzerinde işlem yapma gibi farklı aşamaları otonom biçimde gerçekleştirdiğini ortaya koyuyor.
Bu ayrım önemli. Vakada büyük dil modelinin veya sağlayıcının sisteminin ele geçirilmesinden söz edilmiyor. Yapay zeka ajanı, mevcut siber saldırı yöntemlerinin uygulanmasını hızlandıran ve otomatikleştiren bir araç olarak karşımıza çıkıyor.
Bu nedenle olay, yapay zeka güvenliği kadar ajanların hangi yetkilere sahip olacağı, sistemlere hangi sınırlar içinde erişebileceği ve kritik işlemlerde insan onayının nerede devreye girmesi gerektiği sorularını da gündeme getiriyor.
AI Ajanlarında Yetki Sınırları Yeni Güvenlik Katmanı Olacak
Bu vakanın teknoloji sektörü açısından en önemli tarafı, yapay zeka ajanlarının yalnızca kullanıcı adına araştırma yapan veya görev tamamlayan yardımcılar olarak değerlendirilmesinin artık yeterli olmadığını göstermesi. Bir ajan sisteme erişebiliyor, açık arayabiliyor ve veri üzerinde işlem yapabiliyorsa güvenlik tasarımının yalnızca model seviyesinde kurulması da yetersiz kalabilir. Hangi sisteme erişebileceği, hangi işlemleri tek başına yapabileceği ve hangi noktada insan onayına ihtiyaç duyacağı giderek daha kritik hale geliyor. AEPD’nin duyurduğu bu vaka, agentic AI döneminde siber güvenlik tartışmasının “model güvenli mi?” sorusundan “ajana hangi yetkileri veriyoruz ve bu yetkileri nasıl kontrol ediyoruz?” sorusuna doğru genişlediğini gösteriyor.